En octobre 2026, des boutiques Shopify ont envoyé une partie de leurs acheteurs vers de fausses pages de paiement. Rien n'indique que Shopify lui-même ait été piraté, ni que les marchands aient commis une erreur : le code malveillant est arrivé par des applications installées sur leur boutique, compromises chez leurs éditeurs. L'attaque n'est pas close : un troisième éditeur a signalé une nouvelle intrusion le 18 octobre.
Pas de panique à avoir, mais un contrôle à faire. Voici ce qui s'est passé, pourquoi le marchand ne voit rien, et la vérification en 15 minutes que nous recommandons à toute boutique Shopify, qu'elle ait ou non les applications concernées.
Ce qui s'est passé
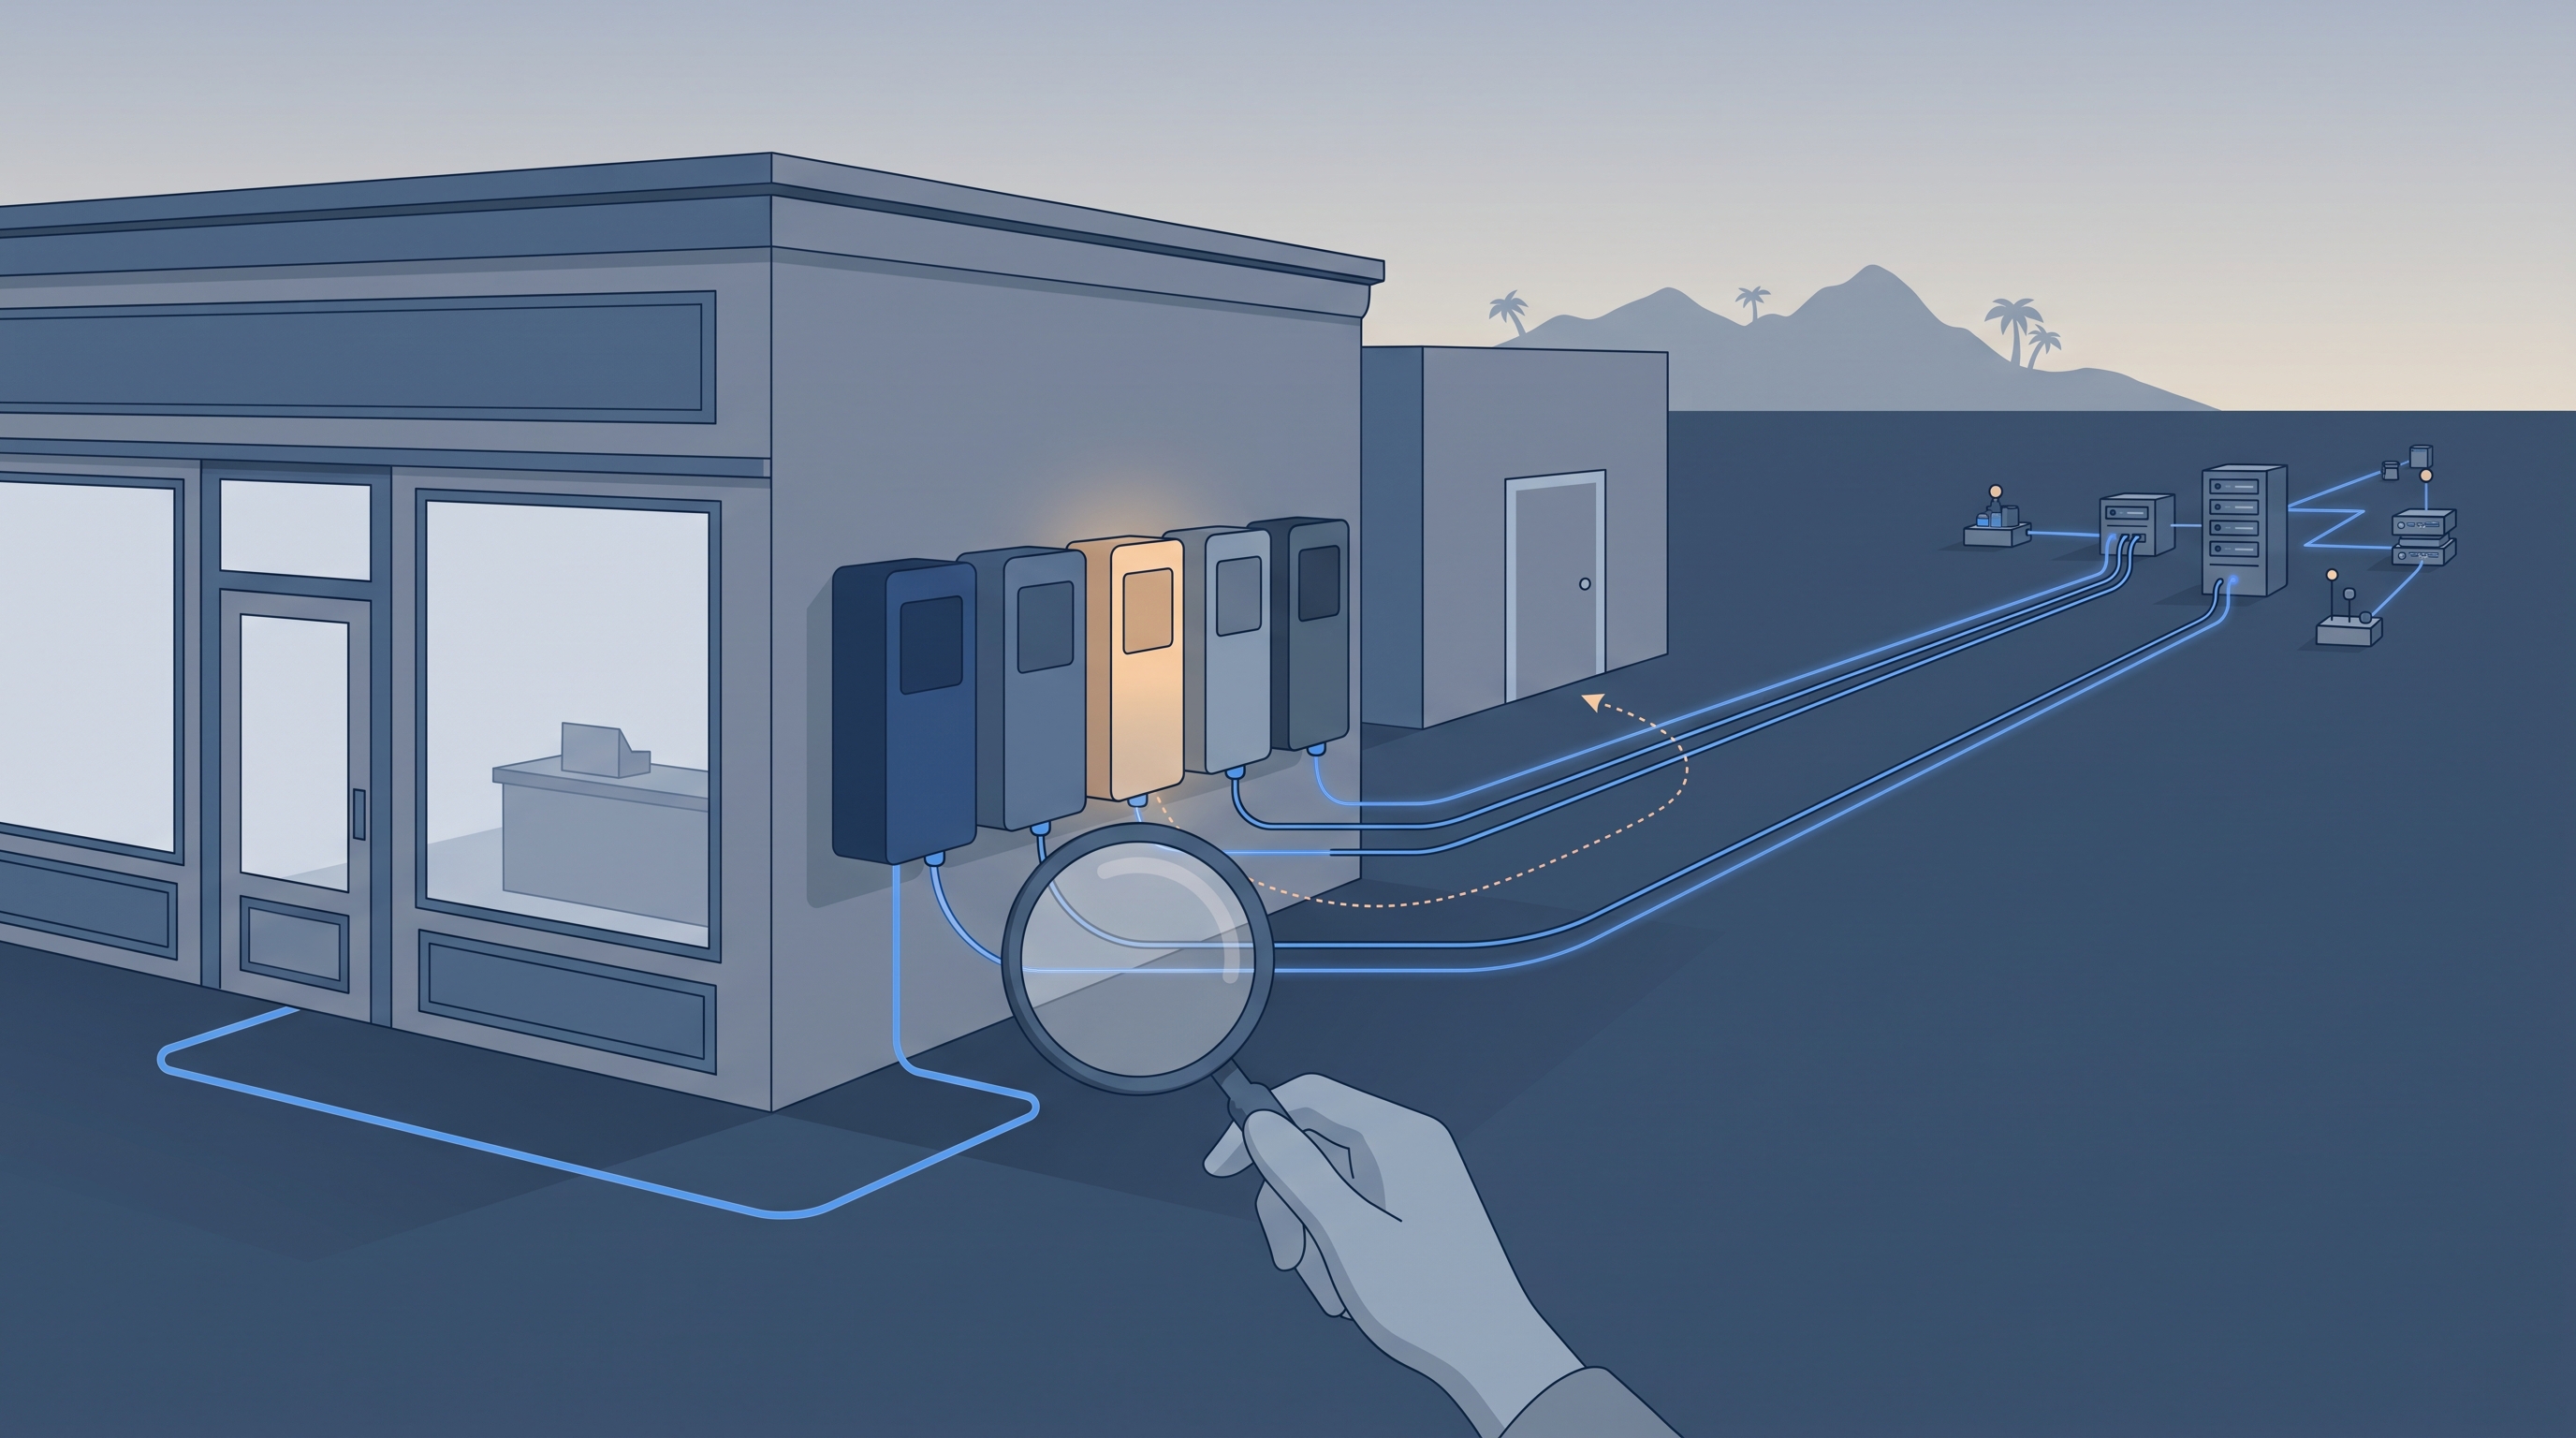
- Le 10 octobre, l'éditeur HulkApps a reconnu qu'une configuration non autorisée avait été introduite dans son application Hulk Product Options. Le développeur Roman Zipp, qui est tombé sur l'attaque en voulant commander sur une boutique, a montré comment : le script de l'application récupérait ses réglages sur les serveurs de l'éditeur, et ces réglages contenaient un champ « JavaScript personnalisé » d'environ 22 Ko, ajouté par l'attaquant.
- Le 13 octobre, de 7 h 47 à 15 h 00 UTC (de 11 h 47 à 19 h 00 à La Réunion), un intrus a utilisé un outil interne de l'éditeur Logbase pour insérer un script similaire dans les réglages de l'application Selleasy sur plusieurs boutiques, selon le média australien iTnews. Logbase revendique plus de 49 000 boutiques actives utilisant Selleasy, mais n'a pas dit combien ont reçu le script.
- Le 14 octobre, de 10 h 06 à 11 h 56 UTC (de 14 h 06 à 15 h 56 à La Réunion), une personne non autorisée a modifié la configuration de l'application Swym Wishlist Plus (liste de souhaits), ce qui a chargé un script sur une partie des boutiques qui l'utilisent, avec la même redirection possible vers une fausse page de paiement. L'éditeur Swym l'a confirmé publiquement le 16 octobre ; ses correctifs étaient entièrement déployés à 16 h 32 UTC le 14.
- Le 18 octobre, Swym a détecté une nouvelle activité non autorisée à partir de 21 h 17 UTC (1 h 17 le 19 à La Réunion) : l'accès de son application à certaines boutiques a servi à y ajouter des scripts de redirection. Swym indique avoir mis l'application en pause chez tous ses marchands, touchés ou non, et coupé ses accès Shopify.
- Le script interceptait le clic sur le bouton de paiement et envoyait l'acheteur vers une copie de la page de paiement Shopify, hébergée sur des domaines en
.top. En testant avec de fausses données, Roman Zipp a constaté qu'elles étaient envoyées au serveur de l'attaquant avant une redirection vers le vrai paiement.
- Où en sont les applications : HulkApps indique que Shopify a désactivé puis rétabli son extension une fois le code retiré ; Logbase déclare que Selleasy peut de nouveau être utilisée ; Swym indique sur sa page de statut réactiver Wishlist Plus par lots de marchands depuis le 22 octobre, certains services restant dégradés le 23. Les éditeurs disent avoir supprimé le code, renouvelé leurs accès et renforcé leurs outils ; aucun n'a encore publié la cause exacte de l'intrusion.
Ce qu'on ne sait pas encore : le nombre de boutiques touchées, le nombre d'acheteurs qui ont saisi leur carte, et la manière exacte dont les attaquants sont entrés. D'autres applications ont été citées par des développeurs sans confirmation publique de leur éditeur : nous ne les nommons pas ici.
Shopify, dans une déclaration transmise à iTnews le 17 octobre, rappelle qu'il retire une application de l'App Store quand elle ne respecte pas ses exigences de sécurité, demande alors à l'éditeur de prévenir lui-même les marchands concernés, et que chaque marchand peut consulter à tout moment l'activité et les autorisations des applications installées sur sa boutique.
Pourquoi le marchand ne voit rien
Trois détails techniques rendent ce type d'attaque presque invisible depuis l'administration de la boutique :
- Le script ne se déclenche qu'une fois par session. Il pose un marqueur dans le navigateur de l'acheteur, puis laisse passer les clics suivants vers le vrai paiement. L'acheteur qui recommence finit par commander normalement : la commande arrive, rien ne paraît anormal.
- Le code n'est souvent pas dans votre thème. Dans les premiers cas, il était fourni à la volée par le serveur de l'éditeur, au moment où la page se charge : chercher dans les fichiers du thème ne donnait rien. Lors de l'épisode Swym du 18 octobre, à l'inverse, les scripts ont été ajoutés dans le thème par l'application elle-même, ce qui ressemble à une modification ordinaire.
- Le paiement Shopify n'est pas touché. Tout se joue sur la vitrine, avant l'arrivée sur la page de paiement. Les tableaux de bord Shopify restent donc normaux.
Dans le cas australien rapporté par iTnews, c'est un client travaillant dans la tech qui a envoyé des captures d'écran à la boutique. Sans lui, la gérante n'aurait rien vu.
Le contrôle en 15 minutes
Ce contrôle vaut pour toute boutique Shopify, pas seulement pour celles qui avaient ces trois applications. Il ne garantit pas l'absence de problème, il réduit la surface d'exposition et repère l'anomalie la plus grave.
| Contrôle | Où | Temps | Signal d'alerte |
|---|
| Tester le paiement | Fenêtre de navigation privée, sur votre boutique en ligne | 2 min | L'adresse quitte votre domaine (ou votre adresse en myshopify.com) au clic sur « Paiement » |
| Inventaire des applications | Administration Shopify, Paramètres, Applications et canaux de vente | 5 min | Une application que personne n'utilise, ou dont la fiche App Store est indisponible |
| Autorisations des applications | Fiche de chaque application dans le même menu | 3 min | Une application qui accède à plus de données que son usage ne le justifie |
| Intégrations dans le thème | Boutique en ligne, Thèmes, Personnaliser, Intégrations d'applications | 2 min | Une intégration activée pour une application désinstallée ou oubliée |
| Accès et mots de passe | Paramètres, Utilisateurs ; comptes chez les éditeurs d'applications | 3 min | Un ancien prestataire ou collaborateur encore actif, un compte sans double authentification |
1. Tester le paiement comme un client
Ouvrez une fenêtre de navigation privée, allez sur votre boutique, ajoutez un produit au panier et cliquez sur le bouton de paiement. L'adresse affichée doit rester sur votre nom de domaine ou sur votre adresse en myshopify.com. Si elle part vers un domaine inconnu, contactez immédiatement le support Shopify. Comme le script ne frappe qu'une fois par session, refermez la fenêtre et refaites le test dans une nouvelle fenêtre privée, idéalement depuis un téléphone aussi.
2. Faire l'inventaire des applications
Listez toutes les applications installées. Pour chacune, posez trois questions : à quoi sert-elle, qui s'en sert, quand a-t-elle servi pour la dernière fois ? Une boutique qui tourne depuis quelques années accumule souvent des applications testées un jour et jamais retirées. Chacune exécute du code sur votre vitrine.
Si Hulk Product Options, Selleasy ou Swym Wishlist Plus figurent dans la liste, ou y figuraient en octobre, consultez l'historique de la boutique pour la période du 10 octobre à aujourd'hui, refaites le test de paiement et suivez les consignes publiées par l'éditeur concerné.
3. Vérifier les autorisations
Dans la fiche de chaque application, Shopify affiche les données auxquelles elle a accès (commandes, clients, produits, thème). Une application de liste de souhaits n'a pas besoin de modifier vos commandes. Un écart entre l'usage et les accès est un bon motif de désinstallation ou, au minimum, de question à l'éditeur.
4. Désinstaller l'inutile et nettoyer le thème
Désinstallez ce qui ne sert plus. Dans l'historique des versions de votre thème, repérez les modifications faites par une application plutôt que par une personne : Swym demande à ses marchands de vérifier ce point et de chercher le domaine checkout-guard dans les fichiers du thème. Vérifiez ensuite les intégrations d'applications dans l'éditeur de thème : une intégration désactivée ne charge plus de script sur la vitrine. Les applications plus anciennes, qui modifiaient directement les fichiers du thème, peuvent y laisser du code après leur désinstallation : si votre thème a été touché par de nombreuses applications au fil des années, une revue technique s'impose.
Si une application dispose d'un champ « JavaScript personnalisé » dans ses réglages, regardez ce qu'il contient. Ce n'est pas une protection (dans la plupart des cas d'octobre, le code venait des serveurs de l'éditeur), mais c'est un endroit où du code tiers s'exécute sur vos pages sans passer par votre thème.
5. Resserrer les accès
Dans Paramètres, Utilisateurs, retirez les anciens prestataires et collaborateurs et exigez la double authentification. Changez votre mot de passe Shopify et ceux de vos comptes chez les éditeurs d'applications, qui ont souvent leur propre tableau de bord. Vérifiez aussi quels outils tiers, y compris des outils d'IA, sont connectés à votre compte.
Si le test révèle une redirection
- Activez la protection par mot de passe de la boutique : c'est la consigne que Shopify a donnée à la boutique australienne en attendant la confirmation du nettoyage.
- Contactez le support Shopify et désactivez les applications suspectes.
- Notez l'heure, l'adresse de la fausse page et faites des captures d'écran.
- Repérez les commandes passées pendant la période concernée et préparez l'information de vos clients. Si des données personnelles ont pu être captées, la question d'une notification au titre du RGPD se pose : faites-vous conseiller.
La leçon d'ingénierie : chaque application est une porte
Une application Shopify, c'est du code écrit par un tiers, hébergé chez lui, qui s'exécute sur votre vitrine et que l'éditeur peut modifier à tout moment, sans mise à jour visible de votre côté. Dans la grande majorité des cas, ce modèle fonctionne bien et rend de vrais services. Mais il signifie que la sécurité de votre boutique dépend aussi de celle de chaque éditeur que vous avez installé.
La réponse n'est pas de tout désinstaller. C'est de traiter l'inventaire des applications comme une tâche de maintenance, au même titre que les mises à jour de thème ou les changements de plateforme que nous décrivions dans maintenir une boutique Shopify face aux changements silencieux. Concrètement : moins d'applications, chacune justifiée, des accès revus chaque trimestre, et un test de paiement en navigation privée intégré à la routine. C'est l'esprit de la boutique surveillée : ce qui n'est pas vérifié finit par casser sans bruit. La même logique vaut pour un site vitrine, comme le montrait notre article sur les failles banales.
Ce que fait Axiom
Quand nous construisons ou reprenons une boutique, nous limitons les applications au strict nécessaire et nous développons sur mesure ce qui peut l'être, pour garder la main sur le code qui tourne chez le client. Si vous voulez un regard extérieur sur votre boutique, ses applications et ses accès, notre audit gratuit est un bon point de départ. Pour un projet de boutique ou de reprise, voyez notre offre e-commerce Shopify, notre agence web à La Réunion, ou contactez-nous directement.
Sources : iTnews (Juha Saarinen, 16 octobre 2026, mis à jour les 17 et 19 octobre), enquête de Roman Zipp (romanzipp.com, mise à jour du 16 octobre 2026), déclarations publiques de HulkApps et de Logbase, déclaration de Swym du 16 octobre 2026 (« Security Incident Update ») et sa FAQ du 20 octobre 2026 (« Wishlist Plus Security Incident FAQ »), relevé de Fudge.ai du 19 octobre 2026, page de statut de Swym (status.getswym.com) consultée le 23 octobre 2026.