Depuis un an, beaucoup d'entreprises ont ouvert leur site aux robots des intelligences artificielles, pour avoir une chance d'être citées dans les réponses de ChatGPT, Claude ou Perplexity. C'est souvent une bonne décision. Mais trois études publiées entre fin août et fin octobre 2026 rappellent un détail que l'on oublie : un robot qui se présente comme « ChatGPT » n'est pas forcément ChatGPT. Des pirates empruntent ces noms pour fouiller les sites à la recherche de mots de passe et de clés d'accès laissés à portée.
Pas de panique : la grande majorité de ces tentatives échouent. Mais elles posent deux questions simples à tout dirigeant qui a un site. Est-ce que quelque chose de secret traîne sur mon serveur ? Et les chiffres de « visites des IA » que je regarde sont-ils vrais ?
Ce que les chercheurs ont observé
Trois éditeurs de solutions de sécurité, qui protègent le trafic de leurs propres clients, ont publié des observations concordantes. Il s'agit de leurs mesures, pas des nôtres.
- Cequence Security (28 octobre 2026) : un même acteur s'est fait passer pour environ 32 robots d'IA différents (OpenAI, Anthropic, Meta, Perplexity et d'autres). Il réclamait une liste d'environ 90 fichiers sensibles : fichiers de configuration
.env, identifiants de services cloud, clés SSH privées. Il a été actif au moins de fin septembre à fin octobre, avec plus de 300 adresses différentes en une journée. Un jour d'octobre, il a touché 48 % des organisations protégées par Cequence qui recevaient du trafic de robots IA. Selon l'éditeur, la quasi-totalité de ses requêtes a été bloquée ou a échoué.
- Fastly (13 octobre 2026) : sur la seule journée du 23 septembre, environ 6,3 millions de requêtes venues de près de 10 200 adresses se faisaient passer pour des robots d'OpenAI, d'Anthropic, de Perplexity, de DuckDuckGo ou de Common Crawl. Elles cherchaient surtout des fichiers
.env, des métadonnées Git et des identifiants. Plus de 100 000 sites ont été visés.
- GreyNoise (28 août 2026) : 13 noms de robots IA de huit entreprises usurpés. Dans le principal groupe suivi (six noms d'Anthropic, OpenAI, Google et Perplexity), aucune des 824 adresses utilisées ne figurait dans les listes officielles publiées par ces entreprises.
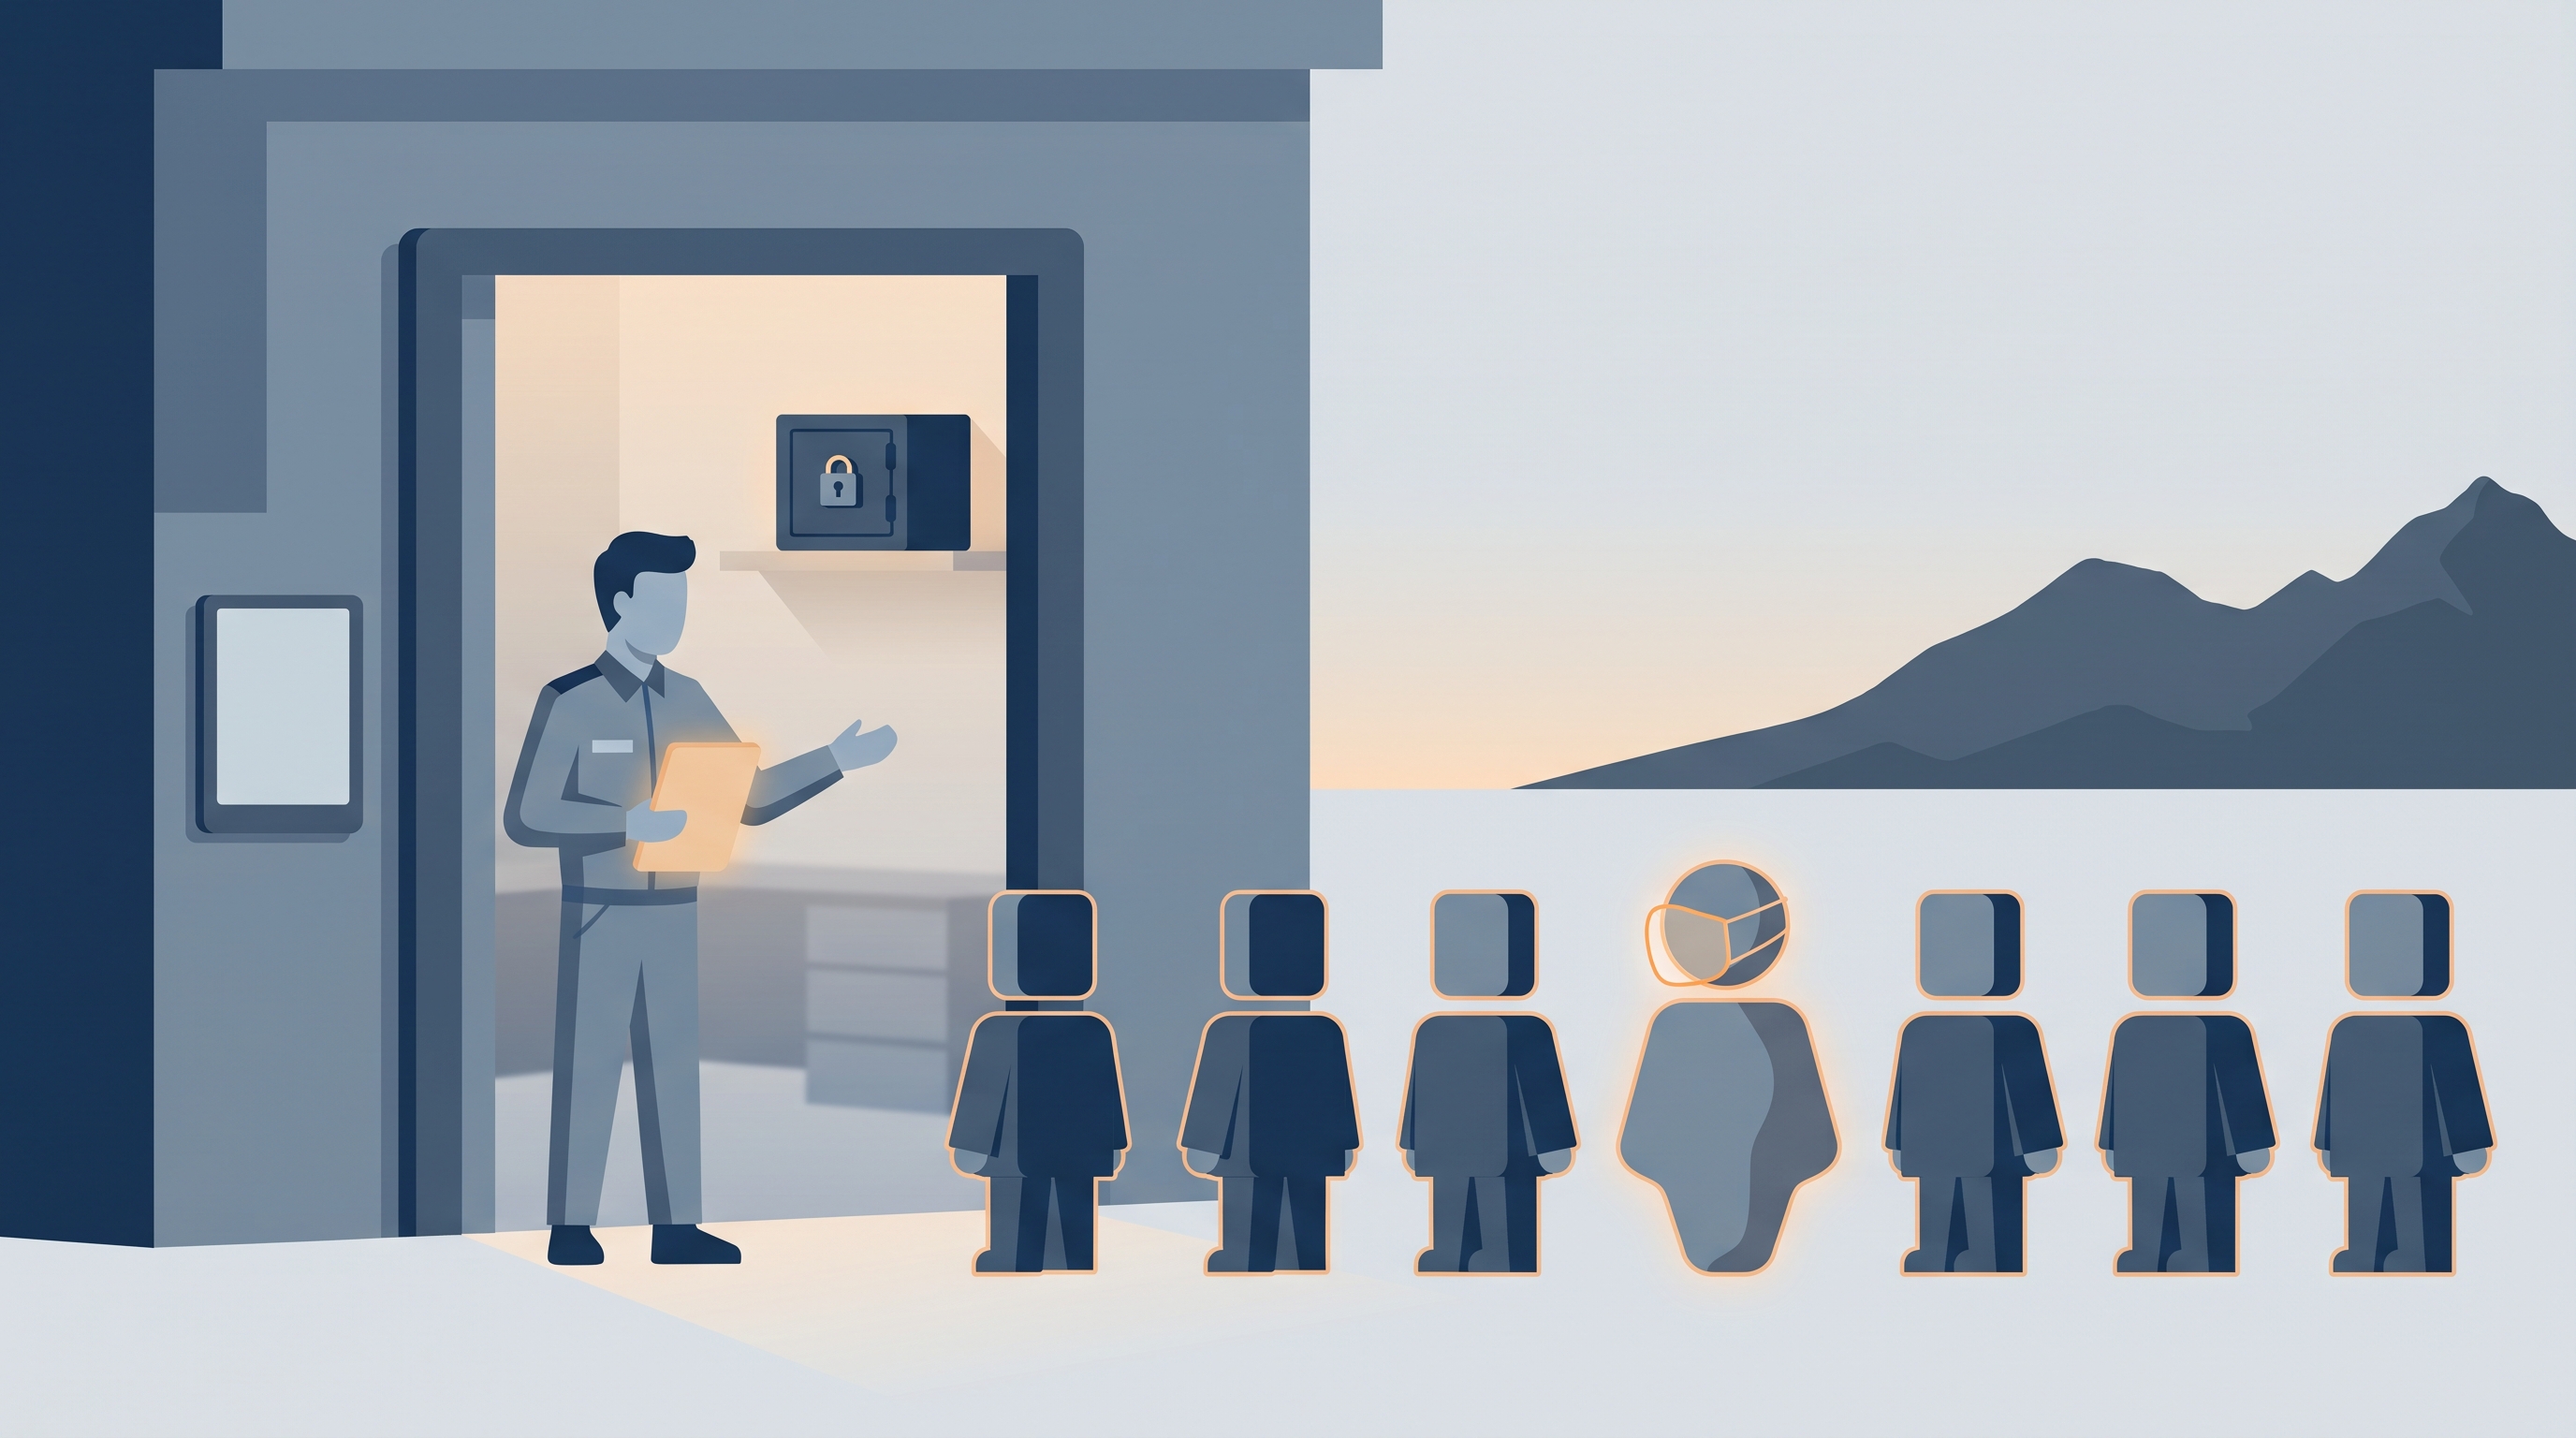
Un point important, que Fastly souligne lui-même : les vrais robots des entreprises d'IA ne font pas cela. La plupart du trafic qui se dit « robot IA » est bien ce qu'il prétend être. Le problème vient de ceux qui portent le masque.
Pourquoi ça marche : un nom se recopie
Chaque visiteur d'un site, humain ou robot, envoie une petite carte d'identité appelée « user-agent ». Elle dit par exemple « je suis GPTBot, le robot d'OpenAI ». Le problème, c'est que cette carte est rédigée par le visiteur lui-même. N'importe qui peut écrire n'importe quoi. Cequence a même remarqué que les faux robots Claude recopiaient l'adresse de contact officielle d'Anthropic, caractère pour caractère.
Pourquoi se déguiser en robot IA ? Parce que beaucoup de sites laissent passer ces robots plus facilement, justement pour être cités. Le déguisement sert à franchir la porte qu'on a ouverte pour d'autres.
Une précision utile : bloquer les robots IA dans le fichier robots.txt ne protège pas contre ce phénomène. Ce fichier est une consigne de politesse que les robots honnêtes respectent. Un pirate l'ignore. GreyNoise note d'ailleurs que, dans le principal groupe de faux robots qu'il a suivi, aucun n'a jamais lu ce fichier. La décision d'autoriser ou non les robots IA reste donc une question de visibilité, que nous avons traitée dans notre article bloquer ou autoriser les robots IA, la décision du dirigeant. La sécurité se règle ailleurs.
Premier sujet : rien de secret ne doit être accessible depuis le web
Ces faux robots ne lisent pas vos pages. Ils tentent des adresses précises, comme votresite.re/.env. Ils espèrent tomber sur un fichier oublié qui contient un mot de passe de base de données ou une clé d'accès à un service cloud. Si le fichier n'existe pas ou n'est pas accessible, la tentative échoue et il ne se passe rien. C'est la contre-mesure la plus efficace, et elle ne coûte presque rien.
Les points à faire vérifier par votre prestataire ou votre hébergeur, tels que les recommandent les trois éditeurs :
- aucun fichier de configuration (
.env et ses variantes), aucun dossier .git, aucune sauvegarde ni aucun fichier d'identifiants ne répond quand on tape son adresse dans un navigateur ;
- les sites de test (préproduction) et les interfaces d'administration ne sont pas exposés publiquement sur internet ;
- toute clé qui a pu être accessible depuis le web, même brièvement, est remplacée par une nouvelle (GreyNoise le recommande expressément) ;
- les composants du site sont à jour : Fastly a vu des tentatives visant un outil de développement courant (Vite) laissé en ligne par erreur.
Sur un site classique, c'est un contrôle rapide pour un développeur. C'est le même esprit que les failles banales d'un site vitrine que nous décrivions en septembre : les attaques les plus fréquentes sont automatiques et visent des négligences, pas des secrets d'État.
Deuxième sujet : vos chiffres de « trafic IA » sont peut-être gonflés
C'est la conséquence la moins visible. Chez plusieurs organisations suivies par Cequence, ce seul acteur représentait plus de 80 % du trafic étiqueté « robot IA ». Si vous suivez l'intérêt des IA pour votre site en comptant leurs visites dans vos statistiques serveur, une partie de ce que vous voyez peut venir de faux robots.
Ce n'est pas une raison pour renoncer à mesurer, mais pour mesurer avec les bons outils. Les rapports officiels (Search Console côté Google, rapport de citations côté Bing) et les visiteurs humains réellement arrivés depuis une IA sont plus fiables qu'un simple comptage de passages de robots. Nous avons fait le tri dans notre article sur ce qui est fiable pour mesurer sa citation par les IA.
La bonne nouvelle : les principales entreprises d'IA publient désormais la liste des adresses depuis lesquelles leurs robots travaillent. OpenAI en publie une pour chacun de ses quatre robots (GPTBot, OAI-SearchBot, ChatGPT-User et OAI-AdsBot). Anthropic publie une liste commune à ses trois robots (ClaudeBot, Claude-User et Claude-SearchBot). Un robot qui se dit « GPTBot » mais vient d'une adresse absente de la liste d'OpenAI est un imposteur.
Concrètement, les éditeurs de sécurité recommandent :
- de vérifier l'origine d'un robot (adresse publiée, requête signée, intégration directe) plutôt que de croire le nom qu'il se donne ;
- de repérer les comportements incohérents : un assistant d'IA n'a aucune raison de réclamer un fichier de mots de passe ;
- de ne pas compter sur des listes d'adresses bloquées, qui « se périment en quelques jours » selon Cequence, puisque l'attaquant change d'adresse en permanence.
Si votre site passe par un service de protection comme Cloudflare, il peut déjà assurer une partie de ce tri (voir notre article sur le blocage des robots IA par défaut chez Cloudflare). Demandez à votre prestataire ce qui est réellement activé. Dans tous les cas, c'est un réglage à demander à votre prestataire, pas un chantier à lancer seul.
Vous voulez savoir si votre site laisse traîner un fichier sensible, ou si vos chiffres de trafic IA tiennent la route ? C'est le genre de vérification que nous faisons dans notre audit gratuit, et que nous intégrons à chaque site que nous réalisons ou reprenons en agence web à La Réunion. Pour aller plus loin sur la visibilité dans les IA, voyez notre offre de référencement IA à La Réunion, ou contactez-nous.
Sources
- Cequence Security (Will Glazier), « Attackers Are Using AI Agent Impersonation to Hunt for Credentials », 28 octobre 2026
- Fastly Security Research, « AI Bot Cosplay », 13 octobre 2026
- GreyNoise, « Threat Actors Are Posing as OpenAI, Anthropic and DeepSeek to Target Credentials and Secrets », 28 août 2026
- Hackread, « Hackers Impersonate 32 AI Bots to Hunt for Exposed Credentials », 28 octobre 2026
- OpenAI, documentation « Overview of OpenAI Crawlers » (consultée le 30 octobre 2026)
- Anthropic, centre d'aide, « Does Anthropic crawl data from the web, and how can site owners block the crawler? » (consulté le 30 octobre 2026)